
Microsoft Ungkap 3 Modus Peretas Bobol Salesforce Tanpa Eksploitasi Celah
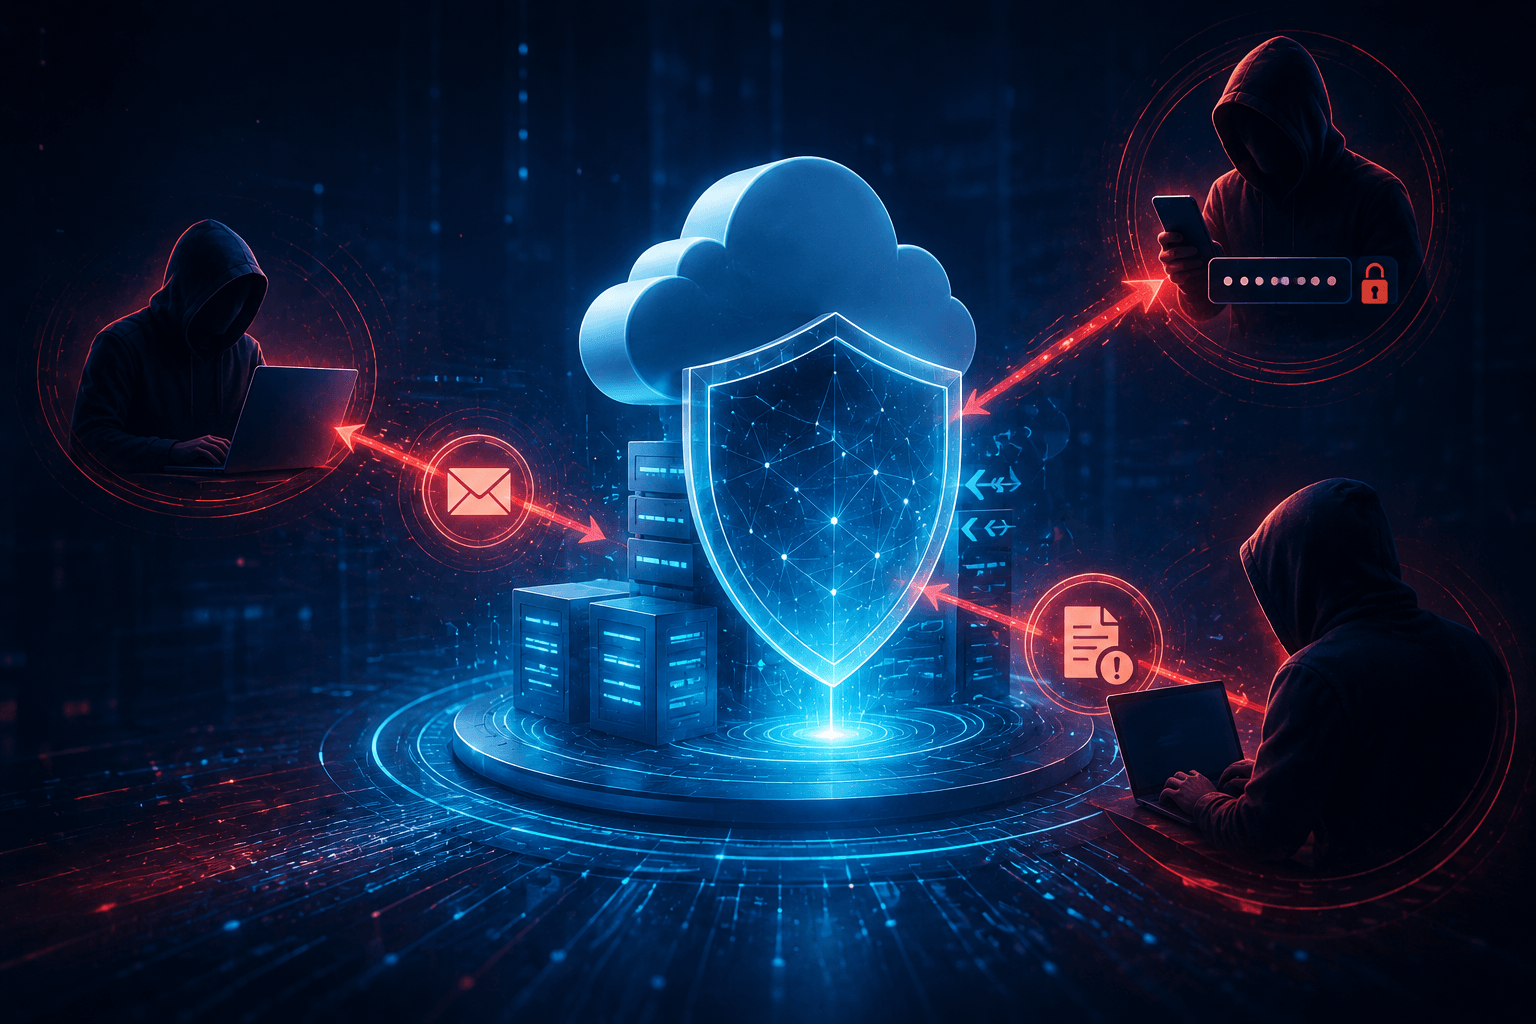
AKURAT.CO Microsoft mengungkap hasil investigasi terbaru mengenai kampanye serangan siber yang menargetkan lingkungan Salesforce milik berbagai perusahaan.
Menariknya, para pelaku tidak memanfaatkan kerentanan pada platform Salesforce, tetapi menyalahgunakan hubungan kepercayaan yang sudah dimiliki organisasi melalui aplikasi pihak ketiga, akun pengguna, dan integrasi OAuth.
Penelitian Microsoft menunjukkan aktivitas tersebut berkaitan dengan kelompok pelaku yang memiliki karakteristik serupa dengan kelompok pemeras data ShinyHunters.
Kampanye ini berlangsung sejak pertengahan 2025 hingga pertengahan 2026 dan berhasil mengakses lingkungan Salesforce tanpa perlu mengeksploitasi satu pun celah keamanan pada platform.
Microsoft menyebut pendekatan tersebut membuat aktivitas pelaku sulit dideteksi karena akses yang digunakan berasal dari aplikasi dan akun yang memang telah dipercaya oleh organisasi.
Tiga Jalur Serangan Jadi Sorotan
Dalam laporannya, Microsoft memetakan tiga teknik utama yang digunakan pelaku untuk memperoleh akses ke lingkungan Salesforce.
Pertama, pelaku menyalahgunakan aplikasi pihak ketiga yang telah memperoleh izin OAuth dari pengguna. Kedua, mereka memanfaatkan akun pengguna yang telah disusupi untuk mengakses data melalui aplikasi yang terhubung.
Ketiga, pelaku mengeksploitasi hubungan kepercayaan antarintegrasi yang sudah ada sehingga aktivitas mereka tampak seperti penggunaan normal.
Microsoft menegaskan bahwa pola serangan ini sulit dikenali apabila organisasi hanya mengandalkan pemantauan proses autentikasi. Aktivitas setelah proses login justru menjadi indikator penting untuk mendeteksi penyalahgunaan akses.
Organisasi Diminta Perketat Pengawasan Aplikasi Terhubung
Microsoft dan Salesforce telah menyiapkan pembaruan kemampuan deteksi serta tata kelola aplikasi terhubung guna membantu pelanggan mengidentifikasi aktivitas mencurigakan lebih cepat.
Pakar keamanan menyarankan perusahaan melakukan audit rutin terhadap seluruh aplikasi yang memiliki akses OAuth, mencabut izin yang tidak lagi digunakan, menerapkan prinsip least privilege, serta memantau aktivitas API secara berkelanjutan. Langkah tersebut dinilai penting untuk mengurangi risiko penyalahgunaan akses dari vendor maupun aplikasi pihak ketiga.
Kasus ini menjadi pengingat bahwa ancaman keamanan siber modern tidak selalu berasal dari eksploitasi kerentanan perangkat lunak, melainkan dari penyalahgunaan hubungan kepercayaan yang telah dibangun di dalam ekosistem layanan cloud.


Dilarang mengambil dan/atau menayangkan ulang sebagian atau keseluruhan artikel di atas untuk konten akun media sosial komersil tanpa seizin redaksi.
Berita Terkait
Berita Terkini
Terpopuler
- 1Mobil Listrik Mungil Ini Punya Desain Mirip Toyota Alphard, Tenaganya Cuma 5 HP
- 2Galaxy S27 Ultra Bocor, Samsung Siapkan Empat Warna Baru?
- 3iPhone 18 Pro vs Galaxy S26 Ultra, Mana yang Lebih Unggul?
- 4YouTube Festival Indonesia 2026 Soroti Perubahan Konsumsi Konten Digital
- 5Pemerintah Siapkan Panduan AI untuk Sektor Kesehatan hingga Keuangan
- 6Realme P4s Lite Resmi Meluncur dengan Layar 120Hz dan Baterai 7.000 mAh
- 7Cara Melacak HP Android yang Hilang dengan Fitur Find My Device
- 8Mercedes-Benz Pangkas Sejumlah Mobil Listrik Mulai 2027
- 9POCO F9 Ultra dan F9 Pro Masuk Indonesia, Bawa Snapdragon 8 Elite Gen 5
- 10Huawei Watch GT 7 Series Resmi Meluncur di Indonesia, Harga Mulai Rp3 Jutaan