
Hacker Serang Pemerintah Asia Tengah dengan 5 Malware Baru
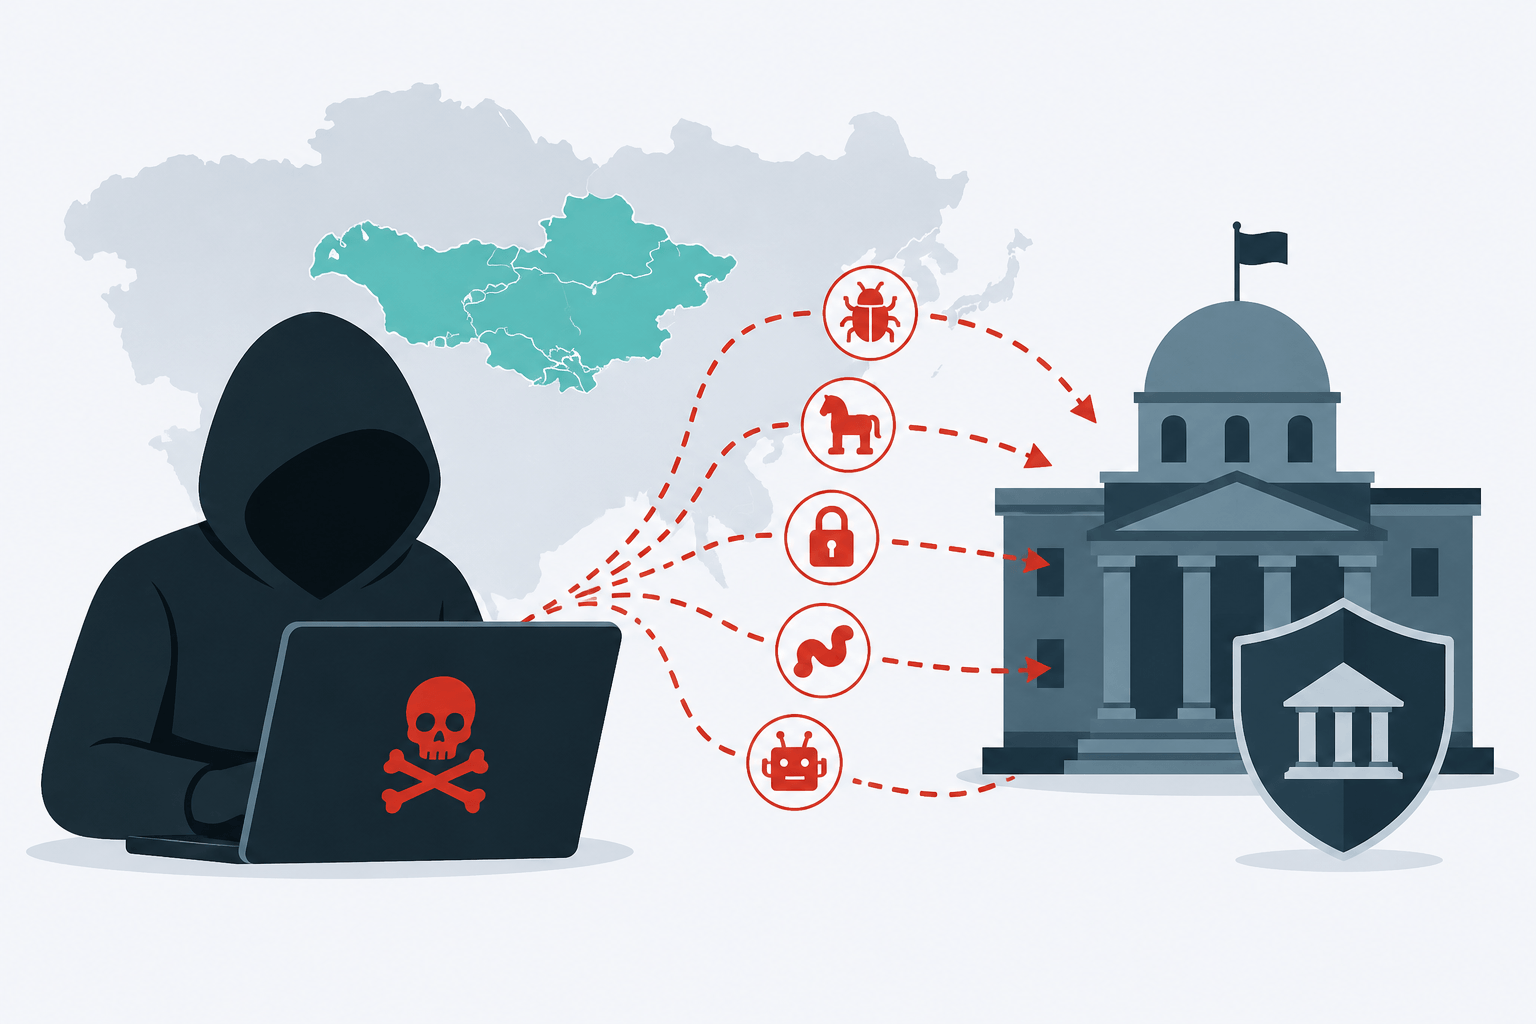
AKURAT.CO Kampanye spionase siber bernama SilkParasite ditemukan menargetkan lembaga pemerintah di Asia Tengah dengan menggunakan tujuh keluarga remote access trojan (RAT). Lima di antaranya merupakan malware yang belum pernah didokumentasikan sebelumnya, yakni DriveSilkRAT, CookiETagRAT, NomadRAT, GoginRAT, dan NodeEdgeRAT.
Temuan ini diungkap Bitdefender Labs dan dilaporkan The Hacker News pada 19 Agustus 2026. SilkParasite pertama kali ditemukan pada akhir 2025 dan dengan tingkat keyakinan sedang dinilai memiliki keterkaitan dengan kelompok ancaman yang berafiliasi dengan China.
Serangan tersebut menunjukkan bagaimana pelaku spionase menggunakan beragam alat untuk memperoleh akses ke jaringan dan mempertahankan kendali terhadap perangkat yang menjadi target.
Lima Malware Baru Ditemukan dalam Serangan
SilkParasite menggunakan tujuh keluarga RAT dalam operasinya. Selain lima malware baru, peneliti menemukan versi terbaru dari BLOODALCHEMY dan SpiceRAT, dua jenis malware yang sebelumnya telah diketahui dalam aktivitas siber lainnya.
Lima RAT baru tersebut memiliki nama DriveSilkRAT, CookiETagRAT, NomadRAT, GoginRAT, dan NodeEdgeRAT. Penggunaan beberapa keluarga malware dalam satu operasi membuat kampanye tersebut memiliki perangkat yang beragam untuk mempertahankan akses terhadap sistem target.
Bitdefender menemukan bahwa SilkParasite menyasar lembaga pemerintah di sejumlah negara Asia Tengah. Temuan tersebut memperlihatkan bahwa kawasan tersebut menjadi salah satu wilayah yang mendapatkan perhatian dari operasi spionase siber.
SilkParasite pertama kali terdeteksi pada akhir 2025. Berdasarkan analisis yang tersedia, Bitdefender menilai kelompok tersebut memiliki hubungan dengan ekosistem ancaman yang berafiliasi dengan China, meski tingkat keyakinannya masih berada pada kategori sedang.
Serangan Menargetkan Lembaga Pemerintah
Kampanye ini menjadi perhatian karena bukan hanya menggunakan malware yang sudah dikenal, tetapi juga memperkenalkan lima keluarga RAT baru. RAT memungkinkan penyerang memperoleh kemampuan untuk mengendalikan perangkat yang berhasil ditembus dari jarak jauh.
Peneliti juga menemukan indikasi penggunaan teknik pengembangan yang dibantu AI dalam sebagian kode. Namun, temuan tersebut tidak berarti seluruh malware dibuat menggunakan AI. Analisis Bitdefender menunjukkan bahwa sebagian besar kode memperlihatkan karakteristik pengembangan yang terstruktur, sementara beberapa bagian memiliki tanda penggunaan AI sebagai alat bantu.
Menurut laporan The Hacker News, temuan SilkParasite menambah daftar operasi spionase yang menargetkan kawasan Asia Tengah. Penggunaan berbagai RAT dalam kampanye yang sama juga memperlihatkan bagaimana operasi siber dapat memanfaatkan beberapa jenis alat untuk menjalankan aktivitas intelijen.
Bagi lembaga pemerintah, ancaman semacam ini membuat perlindungan jaringan dan sistem internal menjadi semakin penting. Serangan yang berhasil memberikan akses jarak jauh dapat memungkinkan pelaku mempertahankan keberadaan di dalam jaringan dan melakukan aktivitas tanpa harus kembali menyerang dari awal.
SilkParasite saat ini menjadi perhatian peneliti keamanan karena kombinasi antara malware baru, alat yang telah dikenal, serta indikasi pengembangan yang menggunakan bantuan AI. Temuan tersebut memberikan gambaran mengenai perkembangan operasi spionase siber yang menyasar organisasi pemerintah di Asia Tengah.


Dilarang mengambil dan/atau menayangkan ulang sebagian atau keseluruhan artikel di atas untuk konten akun media sosial komersil tanpa seizin redaksi.
Berita Terkait
Berita Terkini
Terpopuler
- 1Mobil Listrik Mungil Ini Punya Desain Mirip Toyota Alphard, Tenaganya Cuma 5 HP
- 2iPhone 18 Pro vs Galaxy S26 Ultra, Mana yang Lebih Unggul?
- 3Galaxy S27 Ultra Bocor, Samsung Siapkan Empat Warna Baru?
- 4YouTube Festival Indonesia 2026 Soroti Perubahan Konsumsi Konten Digital
- 5Pemerintah Siapkan Panduan AI untuk Sektor Kesehatan hingga Keuangan
- 6Realme P4s Lite Resmi Meluncur dengan Layar 120Hz dan Baterai 7.000 mAh
- 7Mercedes-Benz Pangkas Sejumlah Mobil Listrik Mulai 2027
- 8Cara Melacak HP Android yang Hilang dengan Fitur Find My Device
- 9Huawei Watch GT 7 Series Resmi Meluncur di Indonesia, Harga Mulai Rp3 Jutaan
- 10POCO F9 Ultra dan F9 Pro Masuk Indonesia, Bawa Snapdragon 8 Elite Gen 5