
Ini Kebiasaan Kecil yang Justru Membuat Akun Mudah Diretas
AKURAT.CO Peretasan akun tidak selalu terjadi karena kemampuan peretas yang sangat canggih. Dalam banyak kasus, pelaku siber justru memanfaatkan kebiasaan sederhana pengguna yang tanpa disadari membuka celah keamanan.
Serangan siber kini lebih sering memanfaatkan data hasil kebocoran, phishing dan rekayasa sosial (social engineering) daripada membobol sistem secara langsung. Kondisi ini membuat perilaku pengguna menjadi salah satu faktor terpenting dalam menjaga keamanan akun digital.
Salah satu kebiasaan yang masih banyak dilakukan adalah menggunakan password yang sama untuk berbagai akun. Alasannya sederhana, yaitu lebih mudah diingat tanpa harus membuat kombinasi kata sandi yang berbeda.
Padahal, kebiasaan tersebut dapat menjadi bumerang ketika salah satu layanan mengalami kebocoran data. Pelaku kemudian bisa mencoba kombinasi email dan password yang sama di layanan lain menggunakan teknik credential stuffing.
Dikutip dari WIRED, Minggu (2/8/2026), metode tersebut masih menjadi salah satu cara yang paling efektif untuk mengambil alih akun pengguna. Penyebabnya, masih banyak orang yang memakai password yang sama di berbagai layanan digital.
Kesalahan lain adalah menganggap password yang rumit sudah cukup untuk melindungi akun. Padahal, password tetap bisa dicuri melalui phishing maupun kebocoran data.
Karena itu, penggunaan autentikasi dua faktor atau two-factor authentication (2FA) kini semakin dianjurkan. Lapisan keamanan tambahan ini membuat pelaku tidak bisa langsung masuk ke akun meski telah mengetahui password.
Selain password, kode OTP juga masih sering menjadi sasaran pelaku penipuan. Modusnya beragam, mulai dari mengaku sebagai petugas bank, kurir, hingga layanan pelanggan agar korban bersedia memberikan kode tersebut.
Padahal, OTP merupakan kode rahasia yang tidak boleh dibagikan kepada siapa pun. Jika berhasil mendapatkannya, pelaku dapat mengambil alih akun hanya dalam waktu singkat.
Kebiasaan menunda pembaruan sistem operasi maupun aplikasi juga dapat meningkatkan risiko keamanan. Pembaruan yang dirilis pengembang umumnya berisi perbaikan terhadap celah keamanan yang sudah ditemukan.
Semakin lama pembaruan ditunda, semakin besar pula peluang celah tersebut dimanfaatkan pelaku siber. Hal itu membuat perangkat lebih rentan dibanding perangkat yang rutin diperbarui.
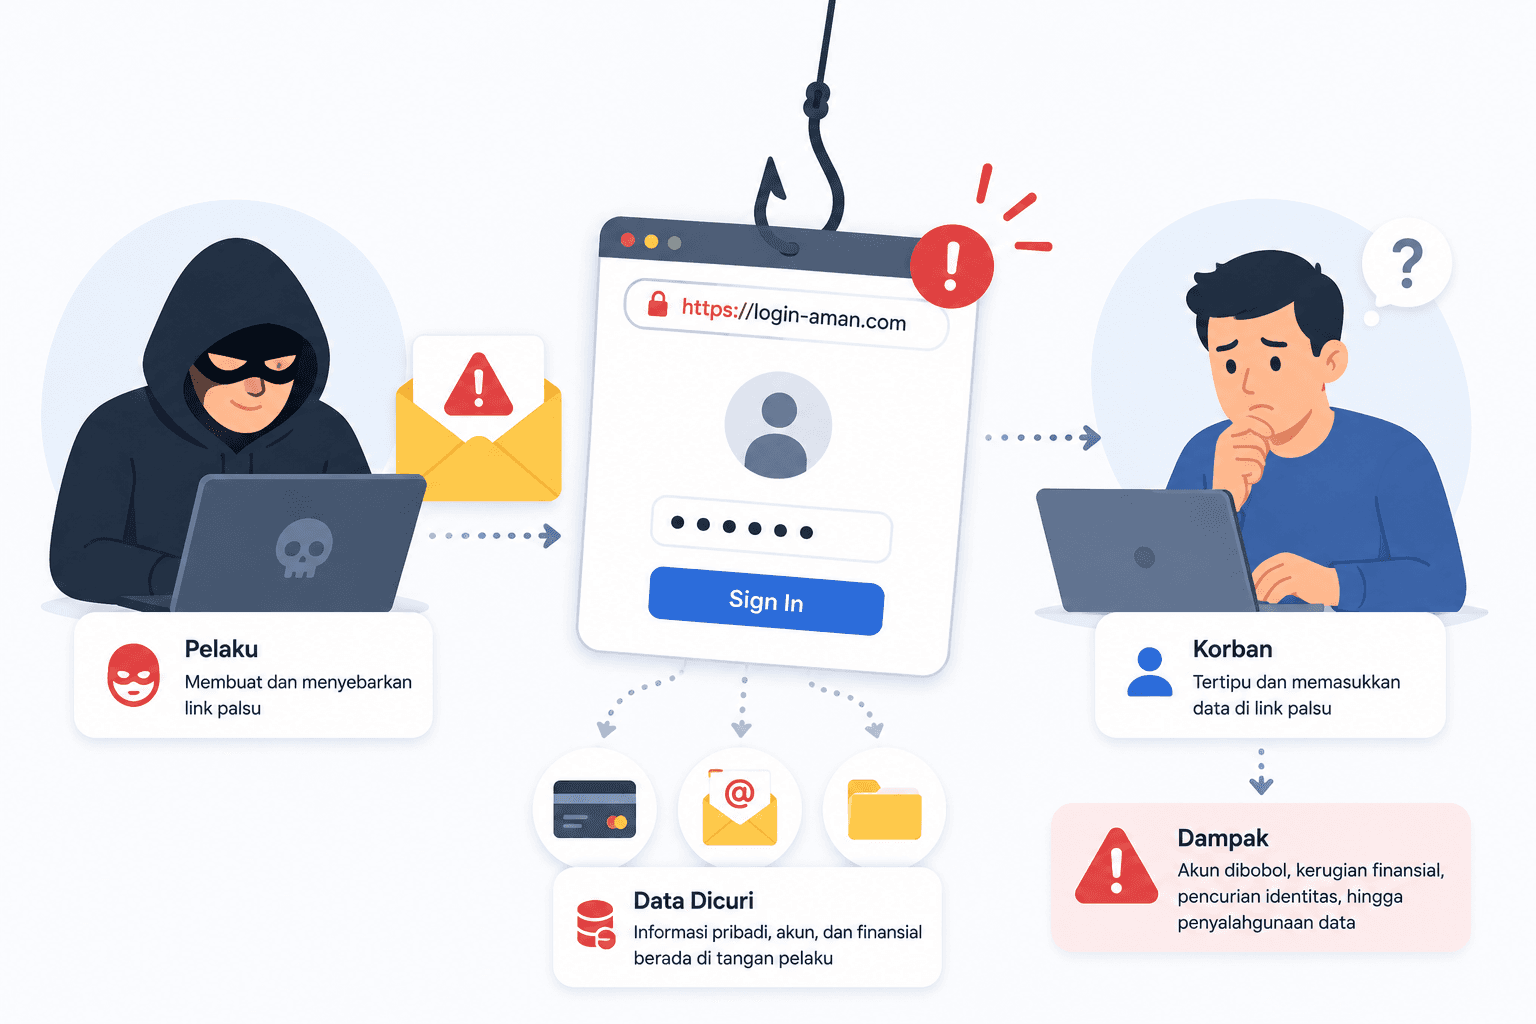
Pengguna juga perlu lebih waspada saat menerima tautan melalui email, SMS, maupun aplikasi pesan instan. Banyak situs phishing dibuat menyerupai halaman resmi agar korban tanpa sadar memasukkan data login.
Karena itu, keamanan akun tidak hanya bergantung pada teknologi, tetapi juga kebiasaan penggunanya. Menggunakan password yang berbeda, mengaktifkan 2FA, dan tidak membagikan OTP dapat membantu mengurangi risiko akun diretas.


Dilarang mengambil dan/atau menayangkan ulang sebagian atau keseluruhan artikel di atas untuk konten akun media sosial komersil tanpa seizin redaksi.
Berita Terkait
Berita Terkini
Terpopuler
- 1Mobil Listrik Mungil Ini Punya Desain Mirip Toyota Alphard, Tenaganya Cuma 5 HP
- 2Galaxy S27 Ultra Bocor, Samsung Siapkan Empat Warna Baru?
- 3iPhone 18 Pro vs Galaxy S26 Ultra, Mana yang Lebih Unggul?
- 4YouTube Festival Indonesia 2026 Soroti Perubahan Konsumsi Konten Digital
- 5Pemerintah Siapkan Panduan AI untuk Sektor Kesehatan hingga Keuangan
- 6Realme P4s Lite Resmi Meluncur dengan Layar 120Hz dan Baterai 7.000 mAh
- 7Cara Melacak HP Android yang Hilang dengan Fitur Find My Device
- 8Mercedes-Benz Pangkas Sejumlah Mobil Listrik Mulai 2027
- 9POCO F9 Ultra dan F9 Pro Masuk Indonesia, Bawa Snapdragon 8 Elite Gen 5
- 10Huawei Watch GT 7 Series Resmi Meluncur di Indonesia, Harga Mulai Rp3 Jutaan